
大迷惑のヤツら
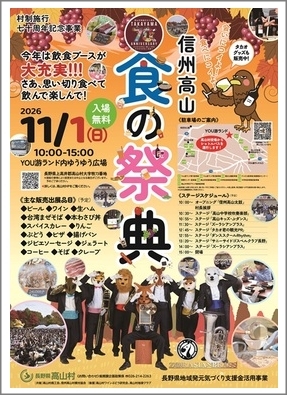
村制70周年イベントが
またこの週末も行われる
今回は「食の祭典」と題し
11/1(日)10:00~ですが
結構な賑わいをみせそうです
キッチンカ―的なもの
屋台的なやつも出店予定ですが
高山村の特産品の販売
ワイン・地ビールなども
多数出品されるので
時間の許す方は是非
行ってみてはいかがでしょう!
https://www.vill.takayama.nagano.jp/docs/8071406.html
さて
巷で大きなNewsとなっております
web上のハッカー問題ですが
少なからず当サイトも
その例外ではない!
問題を整理すると
各企業のサイトへの侵入と
個人情報のデータ漏洩とは
問題の重大性は異なる様に思う
そうはいっても
商品の注文とネット決済
webからの予約や取引に関しては
氏名・住所・電話番号やアドレス
または決済時のカード番号は
システム上切り離せない訳で
一度に引き抜かれる事は想像できる
この問題に関して
私は無関係で安心できると
言い切れる人は居ない様に思う
それほど重大な脅威を感じている
また全世界の約70%で動いている
phpというプログラミング言語は
webアプリやサイト構築が得意で
詳しい知識が無くも
簡単にHPの開設ができちゃうので
当R66でも使っている為に
いつHPが乗っ取られてしまうのか
日々脅威を感じているけれど
問題はこの対策が今は無いってこと
php自体の脆弱性を改善する
そのパッチの開発が遅れ配布されてない
いってみれば
ハッカーからお金が取れる企業だと
思われない様にそっとやり過ごすか
面白半分にイタズラされない事を
願う事しかできないのが現状です
なので
今シーズン残り僅かの営業ですが
もしも
突然HPが閉鎖させられたら
『あぁーやられちゃったね』と思い
直アドレス等でお問合せ下さい
仮に
アダルトサイトに改ざんされても
ついにオーナーが気が狂ったと
笑わない様にお願いしますよ
そこ頼みますね (^^;
冗談はともかく
仮に侵入されたとします
その場合皆さんへの影響(迷惑)は
どれほどなのか?
ちょっと触れておきます
まず当HPに関しては
本体の宿の説明などのページと
予約ページはプラグインで
別動作をしておりますが
同じ言語のphpで動いてるので
ハッカーに侵入されたら
一緒に情報は抜かれるでしょう
ご予約時に皆様が入力した
一連の項目が抜き出される
それは情報を貯めておかなくも
キャッシュとして抜かれ
解析されてしまえば
あっという間の出来事でしょう
皆さんここ最近迷惑メールが増えた
と感じてはおりませんか?
どこかの企業サイトが侵入され
我々の情報はすでに流出してます
その為に以前から話してますが
webサイトに登録する時
捨てアカウント(メールアドレス)を
使う様に心掛けましょう
私はGmailが良いと思いますが
迷惑メールが増えてきたら
違うアカウントを作り
登録アカウントを変える作業をする
手間ですがこれを習慣だと思う事しか
私達ができる対策は無い気がする
繰り返しますが
今まで度々起こってきた事件と
今回の問題はまったく違うんです
ファイアウォールというweb上の壁を
突破され侵入を許してきた
その度に企業はその壁を厚く高くして
防御を強めてきてました
しかし今回の問題は
IDやパスワードを解読され
その壁を突破されたのではなく
そもそものプログラミング言語の
穴(脆弱)を発見され
パスワードなど知らなくも
簡単に侵入改ざんされている
という過去に類のない次元なのです
これにはAIも使われている様ですが
企業側ができる対策としては
公式サイトの閉鎖のみ
ホント大変な事態が起こっているんです
それを踏まえて
私達ができる対策は何だろう?!
今すぐに手を打たなければ
大変なことになります
資産が盗まれる前に手を打ちましょう!
この話題の最後に
もうひとつ話しておきますが
会員様のチェックインの際
会員証をピッとして宿帳を出してます
これに関して説明しておきます
それを実行する為には
会員皆様の個人情報のデータと
会員番号のQRコード(またはバーコード)
それらを紐づけさせてプリントOUTします
しかしこの機械はweb上とは切り離し
スタンドアロンで動いている為に
外へ漏れることはないです
ネットと繋げばもっと便利に使え
より活用できる事は知ってますが
リスクを避ける為に
当初からそれはしてませんので
ご安心してください
ではどなた様も
被害に遭わない事を願ってます